Secure Pipeline
Challenge
Zehn Sicherheitsfehler stecken in einer GitLab-CI/CD-Pipeline. Finde sie, erkläre das Risiko und liefere die sichere Korrektur.
Worum es geht
Eine Pipeline, zehn Schwachstellen
Ihr arbeitet an einer kleinen Flask-Anwendung mit Deployment-Skript, Dockerfile und GitLab-Pipeline. Darin sind zehn absichtliche Sicherheitsfehler versteckt, quer durch den Software Development Lifecycle. Eure Aufgabe: möglichst viele davon aufspüren, das Risiko benennen und einen sicheren Fix vorschlagen.
So macht ihr mit
In vier Schritten dabei
Repo holen
Schaut euch das Repository an oder klont es.
Analysieren
Prüft die Projektdateien auf mögliche Schwachstellen.
Notieren
Haltet die gefundenen Probleme auf dem Antwortbogen des Handzettels fest.
Abgeben
Gebt den Bogen am Stand ab. Wir schauen gemeinsam drauf.
Das gibt es zu gewinnen
Wissen, Spaß und ein bisschen Trost
5× Buch „DevOps“, signiert
Das Standardwerk aus dem Rheinwerk Verlag, vom Autor handsigniert.
3× „This is fine“-Plüschtier
Für den gelassenen Umgang mit brennenden Pipelines.
Displaytuch von Friday Deployments
Für jeden, der mitmacht – ohne Los, einfach am Stand abholen.
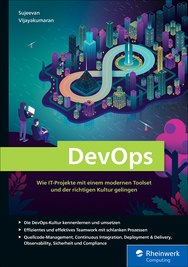
DevOps, Rheinwerk Verlag
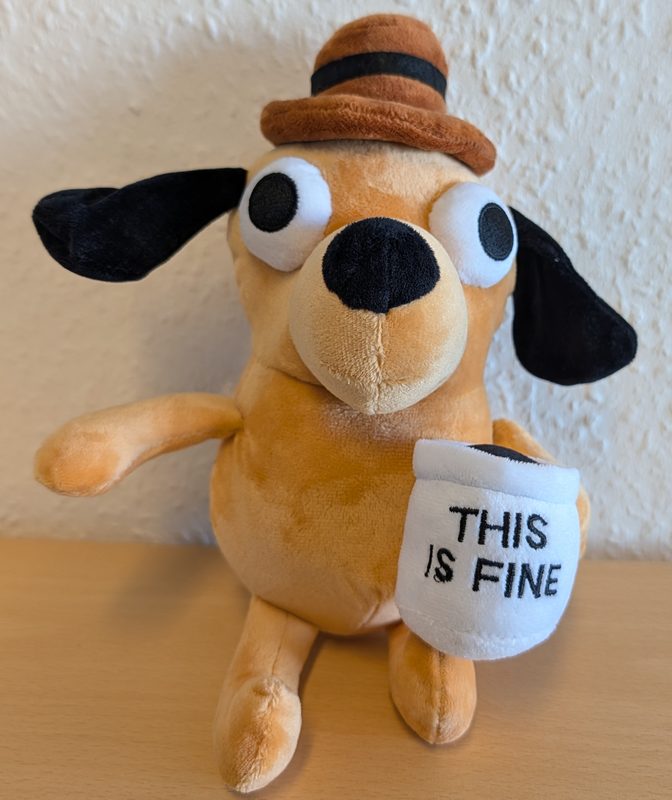
„This is fine“-Plüschtier
Gut zu wissen